En resumen
Dele al equipo una dirección fija (reserva DHCP en el
router), y después configúrelo como servidor DNS en el DHCP del
router. Para probar, cambie el DNS de un solo dispositivo. Compruebe:
nslookup doubleclick.net <address> debe responder la dirección de
Warda (la página de bloqueo) o 0.0.0.0.
Mientras el router siga dando sus propios servidores DNS, los dispositivos no pasan por Warda.
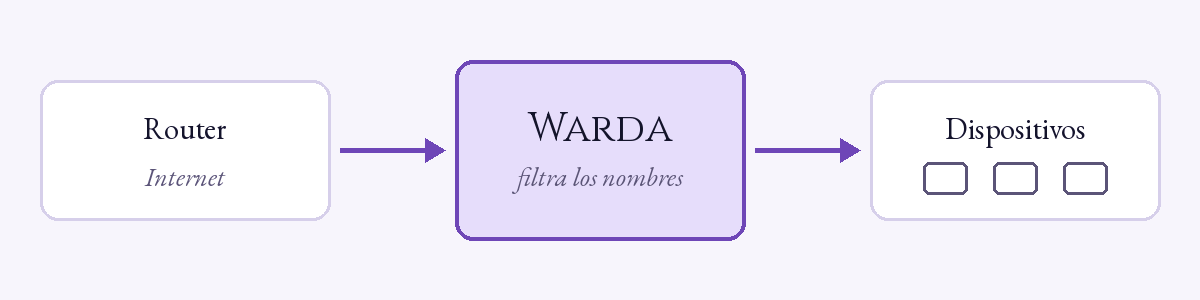
- Dirección fija. En la interfaz de su router, sección DHCP, reserve una dirección para el equipo Warda (a menudo llamada "static lease" o "reservation").
- Pruebe con un dispositivo. En los ajustes de red de un solo dispositivo (Wi-Fi de un teléfono, tarjeta de red de un PC), configure la dirección de Warda como DNS. Navegue durante unos minutos: los anuncios desaparecen y el dispositivo aparece en Dispositivos.
- Toda la red. Cuando todo va bien, configure la dirección de Warda como servidor DNS en el DHCP del router. Los dispositivos la toman en su siguiente conexión (si hace falta, apague y encienda el Wi-Fi).
El asistente reconoce los routers de internet de los principales operadores de la Unión Europea, el Reino Unido, Suiza y Noruega (Freebox, Livebox, SFR Box, Bbox, Proximus, KPN, Ziggo, Speedport, Vodafone, FRITZ!Box, TIM, Movistar, MEO, Swisscom, BT, Sky, Starlink… 45 modelos), y los routers comprados para casa, sistemas en malla (mesh) incluidos (TP-Link Deco y Archer, Netgear Orbi y Nighthawk, ASUS, Linksys Velop, Google Nest Wifi, eero, UniFi, MikroTik, OpenWrt, pfSense, OPNsense, Synology, FRITZ!Box…). Da los pasos para el suyo; los encuentra de nuevo en Red → Análisis de red, ¿Cómo conecto la red a Warda?, con los demás routers encontrados en la red.
- Su propio router detrás del router del operador (dos routers uno detrás de otro, «doble NAT»): Warda funciona así. La página muestra el router del operador detrás del suyo e indica dónde poner Warda como servidor DNS: en el router al que se conectan los dispositivos, no en el del operador.
- Un router que responde él mismo a los dispositivos (eero, Google Nest Wifi, Netgear Orbi, AmpliFi): su ajuste de DNS solo elige el servidor al que pregunta. Ponga Warda ahí: la red queda protegida, pero Warda ve todos los dispositivos como el router. Para distinguirlos, deje que Warda reparta las direcciones (más abajo).
- Un router del operador que no permite cambiar el DNS (Livebox en Francia, SFR Box, Speedport, Vodafone Station en Alemania, Ziggo, Virgin Media, BT, Sky, Starlink): deje que Warda reparta ella misma las direcciones de la red (Dejar que Warda reparta las direcciones de la red (DHCP) en el asistente). Fija su propia dirección, usted desactiva el servidor DHCP del router, y Warda comprueba que ningún otro responde antes de arrancar el suyo.
Si el router también anuncia un servidor DNS por IPv6, Warda le avisa: los dispositivos podrían evitar Warda. La solución es la misma que en IPv4: hacer que el router anuncie Warda como servidor DNS IPv6, en lugar del suyo. Warda también puede anunciarse como servidor DNS por IPv6 (Red → Servicios DNS), pero los dispositivos conservan entonces el servidor del router a su lado. Cortar IPv6 es solo el último recurso: deja toda la red sin IPv6. El método, paso a paso: capítulo 10.
En Red → Análisis de red, Analizar la red lista todas las máquinas de la red y muestra cuáles ya usan Warda (Warda también analiza la red cada noche). Puede asignarlas a una persona o a un grupo incluso antes de que usen Warda. La misma página indica si el equipo está conectado a un switch gestionable: un switch así se anuncia (LLDP o CDP) con el puerto del equipo y su VLAN; un switch no gestionable no dice nada.
Los dispositivos tienen un nombre local, primero los que reciben su
dirección de Warda, después las máquinas encontradas en la red, por
ejemplo tv-salon.casa.lan, y la interfaz también responde en
warda.casa.lan. El dominio se elige según el idioma en la
instalación (casa.lan en español, home.lan en inglés) y se cambia
en Red → DNS local. Desde Warda 0.7.10 usted elige el dominio
libremente: cualquier nombre de dominio de dos palabras o más
(casa.lan, home.arpa, lab.internal, mifamilia.local, un dominio
suyo). Pueden aparecer dos avisos bajo el campo, y ninguno le impide
seguir:
.locales también el dominio de mDNS/Bonjour: los dispositivos Apple, Avahi (Linux) y algunos servicios de Windows buscan primero esos nombres por sí mismos en la red, de modo que los nombres de este dominio pueden responder despacio, o no responder, en esos dispositivos;- si el dominio existe en Internet, sus dispositivos ya no llegan a él allí: Warda responde por sí mismo a sus nombres, solo con los nombres de su red. Para un nombre de ese dominio que necesite desde Internet (el sitio de su empresa), añádalo en la misma página, en Registros del DNS local, con su dirección pública.
Sea cual sea el dominio, los nombres que contiene nunca salen de su red. La misma página acepta nombres propios suyos (un NAS, un lab): una dirección (A, AAAA), otro nombre (CNAME) o un texto (TXT).
Proxy de la red (WPAD), al final de DNS local, sirve a una red que gestiona su propio proxy (filtro de empresa, caché): indique su nombre o dirección y su puerto, y los dispositivos que detectan un proxy automáticamente lo usan (los sitios y redes locales siguen directos; añada excepciones si hace falta). Está desactivado por defecto y así debe quedarse en otro caso: enviar todos los dispositivos a un proxy es una vía clásica para espiar una red. Funciona mejor con Warda en el puerto 80 (la página avisa si no).
DNS cifrado. En Red → Servicios DNS, Obtener el certificado con un nombre proporcionado por Warda (nada que configurar, gratis, renovado por sí solo): los teléfonos mantienen su "DNS privado" y aun así pasan por Warda. Android: DNS privado, con el nombre mostrado; iPhone y Mac: el perfil a descargar; Windows y los navegadores: la dirección DoH mostrada. La misma página indica qué resolvedores validan DNSSEC. Solo en casa: Android mantiene su DNS privado en todas partes, y fuera, un teléfono configurado con este nombre no resuelve ningún nombre; úselo en los dispositivos que se quedan en casa, o vuelva a poner el teléfono en Automático antes de salir. Para un dispositivo que sale de casa, la protección fuera de casa le da una dirección propia que funciona en todas partes (capítulo 11). Cada dispositivo, paso a paso: capítulo 9.
La interfaz en HTTPS, por sí sola (desde Warda 0.7.10). Mientras el
equipo no tiene nombre, http://warda lleva a https://warda, con el
certificado que Warda se hizo a sí mismo, que hay que aceptar en el
navegador. Una vez terminada la instalación y obtenido el certificado de
arriba (uno que los navegadores reconocen), http://warda lleva a
https:// seguido del nombre del equipo, sin advertencia. Nada que
ajustar: Warda comprueba las condiciones todo el tiempo, y si una deja de
cumplirse (el certificado caducó, el nombre se perdió), vuelve por sí
solo a la dirección escrita. Usted nunca se queda fuera.
- Lo que los dispositivos de la red necesitan por HTTP nunca se redirige: la página donde un niño pide más tiempo, la configuración automática del proxy, las comprobaciones del equipo.
- Si escribe la dirección del equipo (
http://192.168.1.2) en lugar dehttp://warda, solo se le envía al nombre si su dispositivo pidió sus nombres a Warda en las últimas 24 horas. Otro dispositivo se queda en la dirección escrita: no encontraría el nombre, al que solo Warda responde. - Los dispositivos situados detrás de otro router (o Warda en Docker en
una red bridge) llegan a Warda con una sola dirección: si uno de ellos
usó el DNS de Warda en las últimas 24 horas, todos son enviados al
nombre cuando escriben la dirección del equipo. El que no tiene Warda
como DNS no puede abrir el nombre:
https://seguido de la dirección del equipo sigue funcionando, y la orden de más abajo es la salida. - Tras la primera redirección al nombre, el navegador le pide iniciar sesión una vez más: una sesión pertenece a la dirección escrita.
- En Red → Servicios DNS, la tarjeta del certificado dice cómo
están las cosas, en la línea Interfaz por HTTP: «HTTP redirige a
https://…», o «HTTP no redirige a este nombre:» con el motivo. La línea
aparece cuando ya existe un certificado; antes, la orden
sudo warda https-redirectda el motivo. - Si un navegador no puede llegar al nombre (un navegador con su propio
DNS seguro, un dispositivo cuyo DNS no es Warda), desactive la
redirección en el equipo:
sudo warda https-redirect off(onla vuelve a activar; sin nada detrás, la orden dice el estado y su motivo).
Comprobar las firmas en el propio Warda, en la misma página, está desactivado por defecto. Warda comprueba entonces él mismo las firmas DNSSEC, a partir de la raíz: una respuesta modificada por el camino se rechaza. Si los servidores DNS ascendentes quitan las firmas, la página lo indica y las respuestas pasan como antes. No lo active con un servidor ascendente que filtra (Quad9, AdGuard, NextDNS, Cloudflare 1.1.1.2 o 1.1.1.3): sus bloqueos de nombres firmados se convertirían en fallos.
En Respuestas, Respuesta a un nombre bloqueado elige lo que recibe un dispositivo para un nombre bloqueado: Página de bloqueo: la dirección de Warda, que explica el motivo (recomendado), Dirección nula 0.0.0.0 / ::, NXDOMAIN: el nombre no existe o REFUSED: la consulta se rechaza. Elija REFUSED solo si Warda es el único servidor DNS de los dispositivos: la mayoría de los dispositivos preguntan entonces a su otro servidor DNS, si tienen uno. Consultas por segundo para cada dispositivo (0: sin límite) frena a un dispositivo que pregunta demasiado; deje 0 cuando el router envía a Warda las consultas de toda la red (Warda solo ve entonces un dispositivo).
La página de bloqueo muestra una página que dice por qué un sitio está bloqueado (capítulo 5, "La página Bloqueado por Warda"). Desde 0.8.4 es la respuesta predeterminada: un equipo en el que nadie eligió una respuesta la usa, y un equipo en el que se eligió una respuesta la conserva. Cuando Warda no puede mostrar la página (su interfaz web no está en los puertos 80 y 443, o no se pudo crear su autoridad de certificación), la respuesta predeterminada sigue siendo la dirección nula, y la página explica el motivo.
El servidor DHCP de Warda#
Red → Servidor DHCP (llamado DHCP hasta Warda 0.8.4) es la página de las direcciones que Warda reparte cuando sustituye al servidor DHCP de su router. Está desactivado por defecto: Activar… (o el asistente, Dejar que Warda reparta las direcciones de la red (DHCP)) comprueba que la dirección de Warda es fija, le pide que desactive el servidor DHCP del router, comprueba que ningún otro servidor responde y lo pone en marcha (Comprobar y activar el DHCP de Warda). La página muestra entonces:
- el estado del servidor y sus cifras, y los Ajustes del servidor DHCP: la red, la puerta de enlace (el router), el servidor DNS (Warda), el dominio local, la Primera dirección y la Última dirección del rango (dentro de la red, nunca la dirección de Warda ni la del router), la Duración de la concesión (de 1 hora a 7 días). Guardar reinicia Warda unos segundos; los dispositivos conservan sus direcciones;
- las Opciones dadas a los dispositivos: los servidores de hora y los dominios de búsqueda;
- Dar direcciones IPv6 (DHCPv6): desactivado por defecto; Android nunca lo pide y conserva su dirección automática;
- las Direcciones asignadas (IPv4 e IPv6, actualizadas cada 15 segundos), con Reservar en cada línea: un dispositivo con una Dirección reservada recibe siempre las mismas direcciones, y ningún otro dispositivo las recibe.
Cuando otro servidor DHCP responde en la red, Warda no da ninguna dirección mientras lo haga, y la página lo indica. Para detenerlo, Desactivar, después de volver a activar el servidor DHCP del router: si no, los dispositivos nuevos se quedan sin dirección (los demás conservan la suya un día).